Clé d’accès ou mot de passe : quelle méthode protège le mieux vos comptes en ligne ?
La clé d’accès protège généralement mieux contre l’hameçonnage et simplifie la connexion, car elle utilise une paire de clés cryptographiques protégée par votre appareil. Le mot de passe reste utile pour les services incompatibles, certains appareils partagés et les procédures de récupération.
La différence tient au mécanisme : vous saisissez un secret avec un mot de passe, tandis qu’une clé d’accès est validée localement par une empreinte, un visage, un code ou le verrouillage de l’écran. Aucune des deux méthodes ne dispense d’une stratégie de secours lorsque vous perdez un appareil ou l’accès à votre compte.
Sommaire
Clé d’accès et mot de passe : deux mécanismes différents
Un mot de passe est une suite de caractères connue de l’utilisateur et vérifiée par un service. Sa sécurité dépend de sa longueur, de son unicité, de sa conservation et de la manière dont le site protège les données d’authentification. Si le même secret est réutilisé, une fuite sur un service peut faciliter des tentatives sur d’autres comptes.
Comment fonctionne un mot de passe ?
Lors de la connexion, le service compare la valeur saisie avec une donnée protégée associée au compte. Le mot de passe peut être copié, deviné, réutilisé ou obtenu par hameçonnage. Un gestionnaire de mots de passe réduit ces risques en générant et en conservant des secrets différents, mais il ne rend pas un mot de passe insensible aux faux sites.
Qu’est-ce qu’une clé d’accès ?
Une clé d’accès, aussi appelée passkey, repose sur les standards FIDO2 et WebAuthn. Elle crée une paire cryptographique : la clé publique est enregistrée par le service, tandis que la clé privée reste sur l’appareil ou dans un gestionnaire compatible.
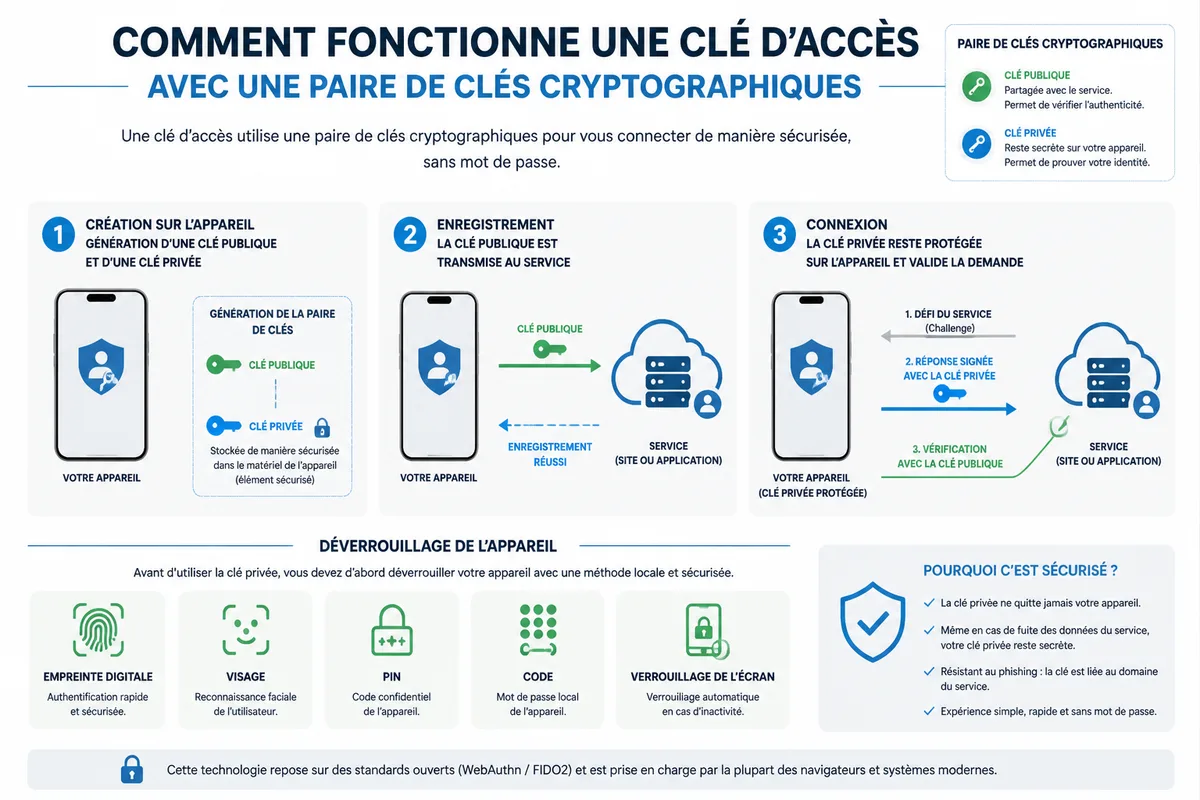
Au moment de la connexion, le service envoie une demande que l’appareil valide avec la clé privée. L’utilisateur autorise cette opération avec le mécanisme local prévu : empreinte digitale, reconnaissance faciale, code, PIN ou verrouillage d’écran. **La biométrie déverrouille l’appareil ; elle n’est pas transmise au site connecté.**
Pourquoi la clé d’accès résiste mieux à l’hameçonnage
Oui, la clé d’accès protège généralement mieux.
La raison principale est liée au site ciblé. Une clé d’accès est associée à un domaine et à un compte précis : elle ne fonctionne pas comme un secret que l’on pourrait recopier sur une fausse page. L’utilisateur n’a donc pas à saisir une information réutilisable dans un formulaire imité.
Avec un mot de passe, l’arnaqueur cherche à vous faire entrer le secret sur une page qui ressemble à celle du service réel. Le navigateur peut afficher une adresse presque identique, le message peut imiter une alerte urgente et le mot de passe peut ensuite être utilisé directement. La double authentification réduit le risque, sans supprimer la nécessité de vérifier le site.
Cette résistance concerne le mécanisme d’authentification, pas l’ensemble de la sécurité du compte. Un appareil compromis, une récupération de compte mal protégée, un code transmis à un tiers ou une adresse électronique piratée peuvent encore créer un risque.
Fuite de données et réutilisation
Une clé publique n’est pas un mot de passe à garder secret. La clé privée, elle, ne doit pas quitter l’appareil ou le système de stockage prévu. Cette séparation limite l’intérêt d’une base de données de mots de passe volée, puisque le service n’enregistre pas la clé privée associée.
L’idée selon laquelle une clé d’accès serait impossible à compromettre est fausse. Sa protection dépend encore de l’appareil, du compte qui la synchronise, des options de récupération et de la capacité du service à gérer correctement l’authentification.
Facilité d’utilisation, confidentialité et contraintes réelles
Une clé d’accès évite la mémorisation et la saisie d’un secret long. Sur un téléphone personnel, la validation locale est souvent rapide : l’utilisateur déverrouille son appareil, puis confirme la connexion. Le mot de passe impose davantage d’actions, surtout lorsqu’il est unique et conservé dans un gestionnaire.
La confidentialité suit une logique différente. Le service reçoit la preuve cryptographique nécessaire à la connexion ; il ne reçoit pas l’empreinte digitale ou le modèle facial utilisé pour déverrouiller l’appareil. Ces données biométriques restent localement selon le fonctionnement annoncé des plateformes et des systèmes compatibles. Une clé d’accès ne transmet donc pas votre biométrie au site auquel vous vous connectez.
Le mot de passe garde pourtant un avantage dans les environnements où plusieurs personnes utilisent le même ordinateur ou lorsque le service ne prend pas encore en charge les clés d’accès. Dans ce cas, un mot de passe unique, généré par un gestionnaire et protégé par une authentification multifacteur, reste une solution opérationnelle.
Clé d’accès, double authentification et clé de sécurité physique
Ces notions ne désignent pas le même objet. Une clé d’accès est un identifiant cryptographique stocké sur un téléphone, un ordinateur, un gestionnaire compatible ou une clé de sécurité physique. La clé de sécurité physique est un appareil matériel qui peut conserver une clé d’accès ou servir de facteur d’authentification. La double authentification ajoute une seconde preuve à un mot de passe, par exemple une application de codes ou un dispositif matériel.
| Option | Usage pertinent | Limite principale |
|---|---|---|
| Clé d’accès | Compte personnel et connexion résistante à l’hameçonnage | Disponibilité variable selon le service et récupération à préparer |
| Mot de passe avec gestionnaire | Services incompatibles et nombreux comptes distincts | Reste exposé à la saisie sur un faux site |
| Mot de passe avec double authentification | Compte qui ne propose pas encore de clé d’accès | Protection dépendante du second facteur et de la récupération |
| Clé de sécurité physique | Comptes sensibles et besoin d’un support matériel séparé | Perte ou oubli du dispositif à anticiper |
Compatibilité et récupération : le point qui décide
Une clé d’accès ne fonctionne que si le service, le navigateur, le système et le dispositif de stockage la prennent en charge. Les plateformes modernes peuvent proposer un stockage local, une synchronisation entre appareils ou l’utilisation d’une clé de sécurité physique. La disponibilité exacte doit être vérifiée dans la page de sécurité du service concerné, car les interfaces et les compatibilités évoluent.
Le nombre de clés nécessaires dépend du système choisi. Une clé peut rester propre à un appareil, ou être synchronisée entre plusieurs appareils par un écosystème compatible. Cette synchronisation facilite le changement de téléphone, mais elle rend important le contrôle du compte qui permet cette synchronisation.
La perte du seul appareil contenant une clé d’accès peut bloquer la connexion. Avant de supprimer un mot de passe ou de réinitialiser un téléphone, ajoutez un autre appareil, une méthode de récupération ou une clé de sécurité physique lorsque le service le permet. Conservez aussi les codes de récupération dans un emplacement séparé et protégé.
Quand le mot de passe reste le choix pratique
Choisissez le mot de passe pour un service qui ne propose aucune clé d’accès. Ne faites pas ce choix pour réutiliser le même secret : utilisez un mot de passe différent, long et conservé dans un gestionnaire.
Sur un ordinateur public ou partagé, ne créez pas de clé d’accès permanente sans vérifier où elle sera stockée. Déconnectez la session, évitez d’enregistrer des identifiants dans le navigateur et préférez, lorsque le service le permet, une authentification temporaire ou un appareil personnel.
Comment passer à une clé d’accès sans perdre son compte
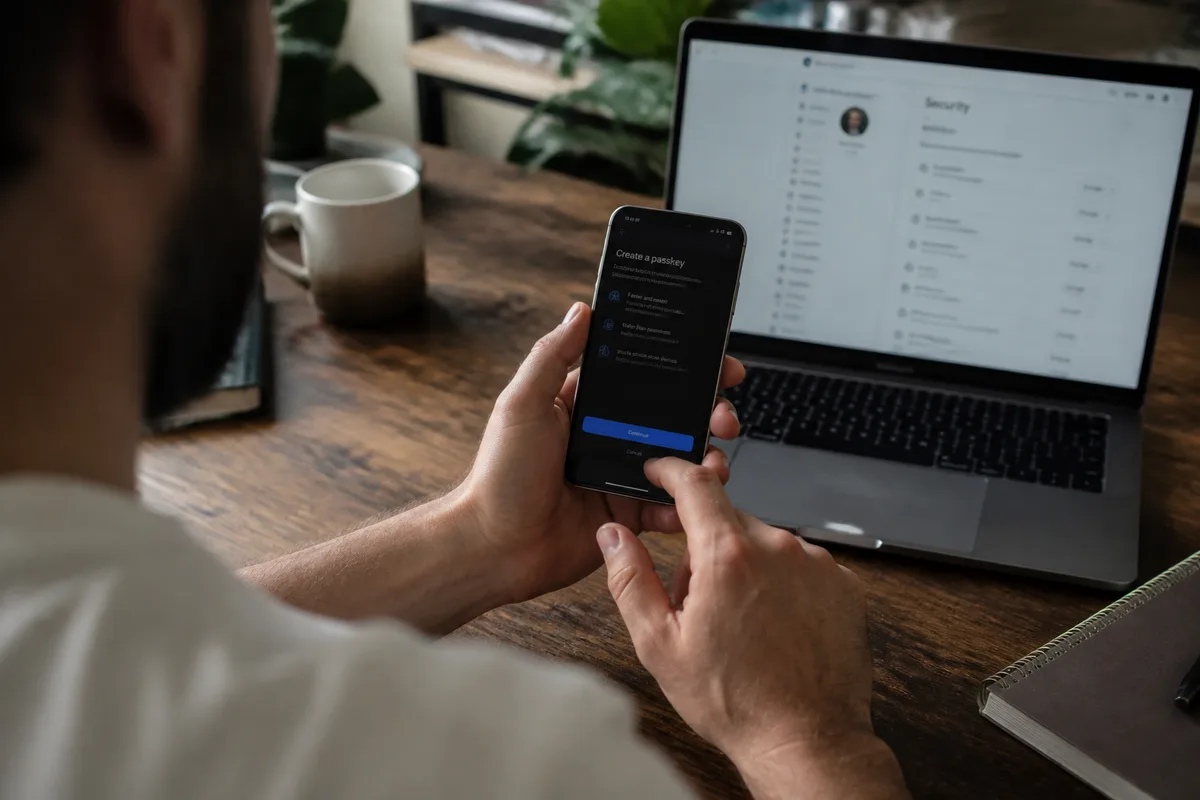
La migration se prépare depuis un appareil fiable, déjà connecté au compte. Les intitulés de menus varient selon le service et peuvent évoluer en 2026 ; recherchez la rubrique consacrée à la sécurité, à la connexion ou aux clés d’accès.
- Vérifiez la compatibilité. Ouvrez la page officielle de sécurité du service et confirmez que les clés d’accès sont proposées pour votre compte, votre appareil et votre navigateur.
- Protégez l’appareil. Activez un verrouillage d’écran robuste, installez les mises à jour disponibles et vérifiez que personne d’autre ne peut déverrouiller votre téléphone ou votre ordinateur.
- Créez la clé d’accès. Depuis les réglages de sécurité du compte, sélectionnez l’option correspondante et validez avec le mécanisme local demandé. La création peut être proposée à l’inscription, après une connexion ou dans une page de gestion dédiée.
- Ajoutez un secours. Enregistrez un second appareil compatible, une clé de sécurité physique ou une autre méthode de récupération proposée par le service. N’utilisez pas un canal auquel vous n’avez plus accès.
- Testez avant de changer quoi que ce soit. Ouvrez une nouvelle session et vérifiez la connexion avec la clé d’accès. Gardez le mot de passe tant que le test de récupération n’est pas concluant.
La documentation officielle de Google sur les clés d’accès décrit le principe de connexion et les appareils concernés pour les comptes Google. La documentation pédagogique de web.dev sur l’enregistrement d’une clé d’accès, mise à jour le 9 avril 2026 selon sa page, détaille le rôle de WebAuthn sans obliger l’utilisateur à comprendre le code sous-jacent.
Quel choix selon votre profil ?
Pour un usage personnel sur un téléphone ou un ordinateur que vous contrôlez, la clé d’accès est la méthode à privilégier lorsque le service la propose. Elle réduit la saisie, évite la mémorisation et apporte une protection spécifique contre les faux sites.
Pour une famille qui utilise plusieurs appareils, combinez une clé d’accès synchronisée si l’écosystème est maîtrisé avec un moyen de récupération indépendant. Chaque personne doit conserver son propre accès : partager un code de déverrouillage ou une session ouverte fragilise le dispositif.
Pour le travail et les comptes sensibles, appliquez la politique de l’organisation. Une clé de sécurité physique peut être plus pertinente lorsqu’un support matériel séparé est exigé. L’administrateur doit aussi prévoir le remplacement, la révocation et la récupération des appareils perdus.
Pour un service incompatible, utilisez un gestionnaire de mots de passe et activez la double authentification proposée. Le mot de passe devient alors une solution adaptée au contexte, pas une raison de réutiliser le même secret partout.
La clé d’accès convient ici, le mot de passe non.
La stratégie la plus solide : réduire le mot de passe sans supprimer le secours
Remplacer progressivement les mots de passe par des clés d’accès sur les comptes importants apporte un gain concret, surtout contre l’hameçonnage. Commencez par la messagerie principale, le compte qui sert à réinitialiser les autres et les services contenant des données personnelles ou financières.
Gardez une méthode de secours pour chaque compte migré. Vérifiez qu’elle est accessible, différente de l’appareil principal et protégée par un mécanisme suffisamment robuste. Activez les mises à jour, la double authentification lorsqu’elle complète réellement le dispositif et les alertes de connexion du service.
À retenir :
- La clé d’accès est généralement plus résistante à l’hameçonnage qu’un mot de passe.
- La biométrie ou le code servent à déverrouiller localement la clé ; ces données ne sont pas envoyées au service.
- Le mot de passe reste nécessaire pour les services incompatibles et certaines récupérations.
- La perte d’un appareil unique doit être anticipée avant la migration.
- La meilleure stratégie consiste à utiliser une clé d’accès quand elle est disponible et un mot de passe unique avec double authentification ailleurs.
Sources utiles à consulter
Google Safety → fonctionnement général, biométrie et connexion sans mot de passe → comprendre ce que l’appareil traite localement → vérifier les modalités propres à votre compte.
Google Comptes → création et gestion des clés d’accès pour un compte Google → contrôler les appareils enregistrés → conserver une méthode de récupération avant toute suppression.
web.dev → rôle de WebAuthn dans l’enregistrement d’une clé d’accès → comprendre la paire clé publique-clé privée → ne pas confondre l’explication technique avec une garantie de compatibilité pour tous les services.